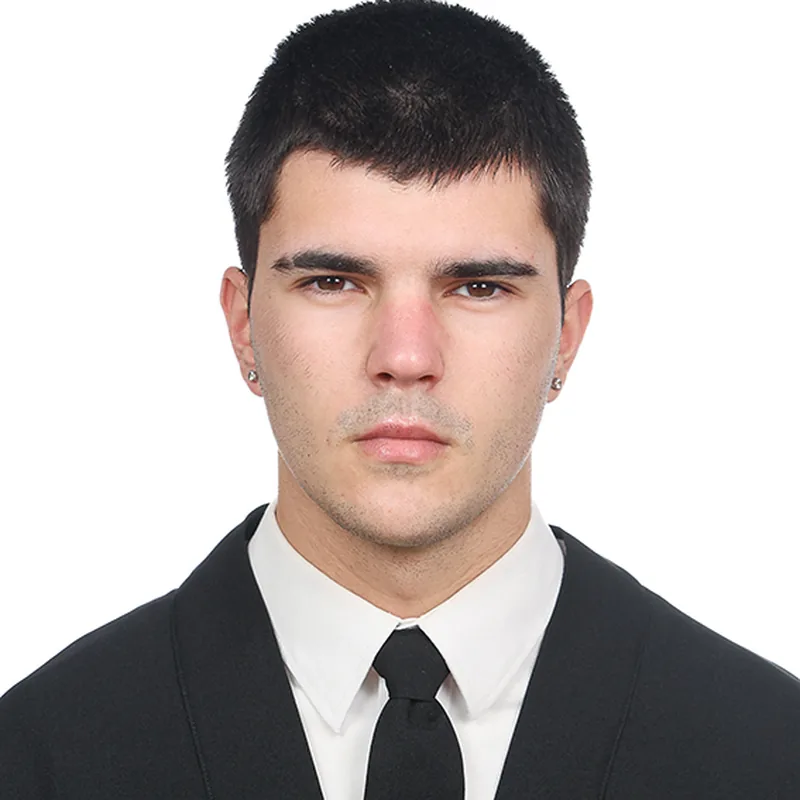
Eduardo Olivares Hernández
Analista de Ciberseguridad · SOC · Cloud Security e IAM · Seguridad de correo y colaboración
Analista de ciberseguridad en Dagram: triaje de alertas en Trend Micro Vision One, automatización de informes con Python y apoyo en gestión de identidades y accesos. Mi foco es la seguridad cloud e IAM.
CV en actualización
Mi currículum está siendo actualizado en este momento, por lo que no está disponible para descarga directa. Si necesitas información sobre mi perfil, escríbeme a eduardo@eduolihez.com o échale un vistazo a mi LinkedIn, que está SIEMPRE actualizado.
01 / Trayectoria
Experiencia
Trayectoria profesional en ciberseguridad y sistemas
-
Dagram
Ene 2026 - Presente
Analista de Ciberseguridad
ActualAbr 2026 - Presente
Triaje diario de alertas de Trend Micro Vision One (TrendAI), con IA para acelerar la investigación. Automaticé con Python los informes de amenazas, vulnerabilidades y el informe mensual: lo que antes llevaba semanas de trabajo manual se genera ahora en menos de 1 hora. Diseño y ejecuto las campañas de phishing simulado y el programa de concienciación (SAT), doy soporte en gestión de identidades y accesos (altas, bajas y revisiones de permisos) y mantengo los SOPs y la documentación de cumplimiento para auditorías.
- Trend Micro Vision One
- XDR/SIEM
- Python
- IAM
- Email Security
- Phishing Simulation / SAT
- Threat Intelligence
Técnico de Ciberseguridad (N1/N2)
Ene 2026 - Abr 2026
Configuración y gestión de firewalls FortiGate y FortiAnalyzer en distintos entornos de cliente, respuesta a incidentes de nivel 1 y 2 y scripts en Python para informes de seguridad y análisis de logs. Este trabajo me llevó al puesto de Analista de Ciberseguridad cuatro meses después.
- FortiGate
- FortiAnalyzer
- Python
- Incident Response
- Log Analysis
-
Técnico IT
Institució Cultural Laietània
Oct 2024 - Abr 2025
Soporte técnico a más de 100 usuarios, administración de Active Directory y automatización de tareas con scripts en Python.
- Active Directory
- Python
- Windows Server
- Help Desk
-
Instructor de Fitness
Escola del Vent
May 2024 - Sep 2024
Liderazgo de grupos, comunicación y gestión de personas: habilidades transferibles clave para el trabajo en equipo y la comunicación de un SOC.
- Liderazgo
- Comunicación
- Gestión de personas
02 / Stack técnico
Habilidades
Tecnologías y áreas de conocimiento
Cloud, Identidad & Correo
- Cloud Security
- Identity & Access Management (IAM)
- Email & Collaboration Security
- Security Awareness (SAT)
- Phishing Simulation
Seguridad & Blue Team
- Threat Detection
- Incident Response
- XDR / SIEM
- Threat Intelligence
- Trend Micro Vision One
- Fortinet (FortiGate/FortiAnalyzer)
- Vulnerability Management
- Web Application Security
- Criptografía
- Análisis de Phishing
Lenguajes & Desarrollo
- Python
- JavaScript
- TypeScript
- Rust
- SQL
- Bash
IA & Datos
- Machine Learning
- Prompt Engineering
- ONNX
- Azure AI
Sistemas & Redes
- Active Directory
- Windows Server
- Linux
- Redes
- Firewalls
Web & Herramientas
- Next.js
- Tailwind CSS
- SQLite
- Git
- Chrome Extensions
03 / Portfolio
Proyectos
Trabajo técnico seleccionado y proyectos personales
Cargando proyectos...
PhishLab — Biblioteca de plantillas de phishing
<p>Herramienta interna que uso para preparar ejercicios de concienciacion en seguridad: cada plantilla se compone por bloques anotados y se calibra por seis senales de deteccion independientes (urgencia, erratas, saludo generico, dominio del remitente, enlace que no coincide, incoherencia de marca), asi que el informe final puede decir que senal concreta se le paso a cada persona, no solo si pico o no.</p><p>Wizard guiado de 4 pasos (correo, landing, marca, exportar), biblioteca filtrable por senal, compania o categoria, e importacion de material real (.eml o HTML pegado) saneado automaticamente antes de guardarlo.</p><p>Lo que ves aqui es la demo publica: marcas inventadas, sin exportacion. La version completa (marcas reales, exportacion a GoPhish) esta disponible bajo peticion -- escribeme si quieres probarla de verdad.</p>
- JavaScript
- ES Modules
- Node.js
- GoPhish
phishing-triage
Mide sobre 7.822 correos reales si el desacuerdo entre 4 clasificadores sirve para priorizar que correo revisa antes un analista. El resultado no fue el esperado: pierde contra una senal mas simple, la incertidumbre media del propio ensemble.
- Python
- scikit-learn
kev-digest
Vigilancia automatizada del catalogo CISA KEV: comprueba cada tres horas que vulnerabilidades tienen explotacion activa confirmada, marca las de uso conocido en ransomware y deja un registro versionado en Markdown. Python sin dependencias, sobre GitHub Actions.
- Python
- GitHub Actions
CREM Report Generator
Motor en Python que automatiza informes mensuales de seguridad sobre Trend Micro Vision One, con enriquecimiento de CVEs (NVD, CISA KEV, EPSS) y dashboard de escritorio.
- Python
- Flask
- PyQt6
Blue Team Hub
Portal de herramientas de ciberseguridad para analistas SOC: desarmador de IOCs, generador de reglas YARA, playbooks interactivos de respuesta a incidentes y vigilancia automatizada del catalogo CISA KEV.
- Astro
- Tailwind CSS
- TypeScript
- GitHub Actions
NorthGate Browser
Navegador (fork de Mullvad/Firefox) con clasificador de phishing on-device en ONNX/Rust. En desarrollo temprano.
- Rust
- ONNX
- Firefox
- Machine Learning
BinCat
Sistema de gestion segura de tokens en Python con cifrado Fernet y almacenamiento en SQLite.
- Python
- Cryptography (Fernet)
- SQLite
Dewi App
Prototipo web ganador de la 8a Hackathon TecnoCampus para monitorizar el consumo de agua en tiempo real.
- Next.js
- TypeScript
- Tailwind CSS
BadaVeu
Plataforma GovTech PWA de participacion ciudadana para la gestion de incidencias urbanas en Badalona.
- TypeScript
- PWA
Chess Copilot
Extension de Chrome que analiza partidas de chess.com con Stockfish 16 en WebAssembly y muestra las mejores jugadas en el panel lateral nativo. Cien por cien local, sin backend ni telemetria; pensada solo para practica y analisis, no para partidas puntuadas.
- JavaScript
- Stockfish
- WebAssembly
- Chrome Extension
Password Centinel
Gestor de contrasenas 100% local para Chrome: cifrado AES-256-GCM, TOTP/2FA y comprobacion de filtraciones con Have I Been Pwned, sin enviar datos a ningun servidor propio.
- JavaScript
- Chrome Extension
- Have I Been Pwned API
NoWait
Extension de navegador que evade automaticamente las pantallas de espera de los acortadores de enlaces y bloquea registradores de IP. Mas de 90 bypasses especificos por sitio, inyectados solo donde realmente hacen falta.
- JavaScript
- Chrome Extension
- Manifest V3
PromptMaster Universal AI
Extension de Chrome que optimiza tus prompts para ChatGPT, Claude y Gemini.
- JavaScript
- Chrome Extension
- Prompt Engineering
Password Centinel
Extension de Chrome que comprueba la seguridad de tus contrasenas con Have I Been Pwned, sin enviar datos a ningun servidor.
- JavaScript
- Chrome Extension
- Have I Been Pwned API

04 / Credenciales
Certificaciones
Formación y credenciales verificadas
Cargando certificaciones...




05 / Blog
Últimas entradas
Lo último que he escrito sobre SOC, Blue Team y automatización
NIS2 en España: qué se sabe en octubre de 2026
NIS2 debía estar transpuesta en octubre de 2024 y España sigue sin ley en el BOE. Qué está en vigor hoy, qué exigirá a las empresas y qué hacer ya.
Cuentas huérfanas: el fallo del ciclo joiner-mover-leaver
Cuentas activas de gente que se fue y permisos que se acumulan al cambiar de puesto. Qué es el ciclo joiner-mover-leaver, dónde falla y cómo revisarlo.
Acceso condicional en Microsoft 365: las políticas base
Seis políticas de acceso condicional de Entra ID que cubren casi todo el riesgo de identidad en Microsoft 365, y cómo activarlas sin dejar a nadie fuera.
06 / Preguntas frecuentes
Preguntas frecuentes
Lo que suelen preguntarme antes de escribirme
¿Quién es Eduardo Olivares?
Eduardo Olivares Hernández es analista de ciberseguridad en Barcelona, especializado en seguridad cloud, gestión de identidades y accesos (IAM) y seguridad del correo y la colaboración. Trabaja en Dagram, donde hace triaje de alertas en Trend Micro Vision One, automatiza informes de seguridad con Python y da soporte de IAM. Tiene certificaciones de Trend Micro, Fortinet y Microsoft.
¿Qué experiencia tiene Eduardo Olivares en Cloud Security e IAM?
Tiene las certificaciones Cloud Security, Identity Security y Email & Collaboration Security Foundation de Trend Micro Vision One. En Dagram da soporte de gestión de identidades y accesos (altas, bajas y revisiones de permisos) y dirige las campañas de phishing simulado y el programa de concienciación. La seguridad cloud e IAM es el área en la que se está especializando.
¿Dónde trabaja Eduardo Olivares? ¿Trabaja en Barcelona o en remoto?
Trabaja en Barcelona y vive en Badalona, en el área metropolitana. Está abierto a puestos presenciales o híbridos en Barcelona y a trabajo en remoto con equipos de toda España.
¿Qué hace exactamente un analista SOC?
Un analista SOC (Security Operations Center) vigila de forma continua los sistemas de una organización para detectar ataques. Su día a día es triar alertas de las plataformas XDR y SIEM, investigar cuales son amenazas reales, contener los incidentes y documentar lo ocurrido para que no se repita.
¿Con que tecnologías y herramientas de seguridad trabaja?
En el día a día: Trend Micro Vision One (XDR), FortiGate y FortiAnalyzer de Fortinet, fuentes de Threat Intelligence y Active Directory. Automatiza informes con Python: los informes de amenazas, vulnerabilidades y el mensual, que antes llevaban semanas de trabajo manual, se generan ahora en menos de 1 hora. También aplica IA al análisis de amenazas y a la detección de phishing.
¿Qué certificaciones de ciberseguridad tiene?
En Trend Micro Vision One tiene las Foundation de Cloud Security, Identity Security, Email & Collaboration Security, SecOps, AI Security y Threat Intelligence, además de Platform Advanced. En Fortinet, NSE 3 y FortiGate 7.6 Operator; en Microsoft, Azure AI Fundamentals (AI-900). El listado completo y verificable está en la sección de certificaciones de la web.
¿Está disponible para nuevas oportunidades laborales?
Si está abierto a ofertas, verás un indicador verde de "Disponible" junto a su foto en la página principal. La vía más rápida para contactarle es el formulario de esta web o LinkedIn; suele responder en menos de 48 horas.
¿En que idiomas trabaja?
Español y catalán como lenguas nativas, e inglés con nivel B2, suficiente para documentación técnica, informes y reuniones con equipos internacionales. Esta web está disponible en los tres idiomas.
¿Cómo puedo contactar con él?
Mediante el formulario de contacto de esta misma web, por correo a eduardo@eduolihez.com o a traves de su perfil de LinkedIn. También puedes descargar su tarjeta de contacto (vCard) desde la sección de contacto.
07 / Hablemos
Contacto
Estoy abierto a nuevas oportunidades. Hablemos.